Dalam 30 detik
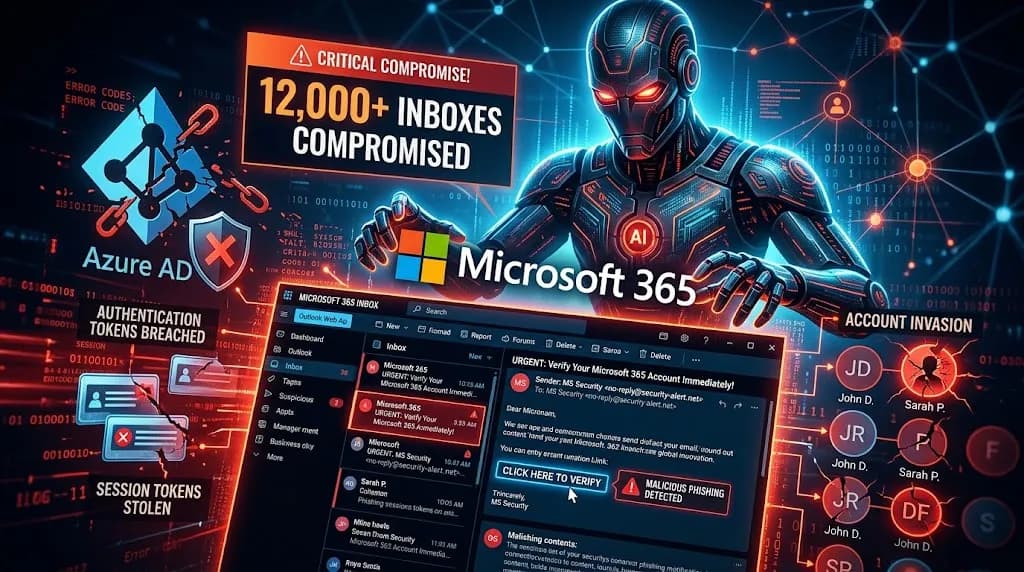
- EvilTokens mengompromikan lebih dari 12.000 inbox di lebih dari 10.000 organisasi.
- Platform tersebut menggunakan AI untuk membuat phishing yang lebih sesuai dengan target dan menganalisis inbox korban.
- Serangan memanfaatkan device-code phishing untuk mendapatkan token autentikasi.
- EvilTokens menawarkan puluhan template phishing dan infrastruktur yang mengotomatisasi berbagai tahap serangan.
- Microsoft bersama mitra dan pihak berwenang melakukan disruption terhadap infrastruktur EvilTokens.
Dunia cybercrime semakin terlihat seperti industri software-as-a-service. Salah satu contoh terbarunya adalah EvilTokens, sebuah platform phishing-as-a-service yang dibongkar Microsoft setelah digunakan untuk mengompromikan ribuan inbox dari berbagai organisasi di seluruh dunia.
Dalam laporan yang diterbitkan pada 22 September 2026, Microsoft mengatakan EvilTokens telah mengompromikan lebih dari 12.000 inbox di lebih dari 10.000 organisasi. Platform tersebut tidak hanya menyediakan infrastruktur phishing, tetapi juga menggunakan AI untuk membantu pelaku menyesuaikan serangan dan menganalisis isi inbox korban.
Target EvilTokens tersebar di berbagai industri, termasuk keuangan, konstruksi, real estate, pendidikan tinggi, layanan kesehatan, dan distribusi.
Apa Itu EvilTokens?
EvilTokens merupakan contoh phishing-as-a-service (PhaaS).
Konsepnya mirip dengan layanan software berlangganan, tetapi infrastrukturnya digunakan untuk melakukan kejahatan siber.
Pelaku tidak harus membangun seluruh sistem phishing dari awal. Platform menyediakan berbagai komponen yang dibutuhkan, termasuk template email, landing page, sistem untuk menangkap token, serta kemampuan untuk menganalisis akun korban.
Microsoft mengatakan EvilTokens menyediakan 44 tema email phishing, termasuk tema invoice, request for proposal atau RFP, dan dokumen yang dibagikan. Pesan tersebut dapat menggunakan URL berbahaya, attachment PDF, maupun file HTML.
Serangannya Memanfaatkan Device Code
Salah satu teknik utama EvilTokens adalah device-code phishing.
Device code sebenarnya merupakan mekanisme autentikasi yang sah. Mekanisme tersebut dirancang untuk perangkat yang memiliki keterbatasan antarmuka, seperti smart TV, printer, perangkat Teams, atau perangkat konferensi.
Dalam kondisi normal, pengguna akan mendapatkan kode lalu memasukkannya ke browser untuk menyelesaikan proses login.
Masalah muncul ketika pelaku kejahatan membuat korban percaya bahwa mereka harus memasukkan kode tertentu. Padahal, kode tersebut dibuat oleh attacker.
Ketika korban memasukkan kode dan menyelesaikan proses autentikasi, mereka sebenarnya memberikan otorisasi kepada sesi yang dikendalikan pelaku.
Yang menarik, teknik ini dapat melewati sebagian perlindungan MFA tradisional karena yang dicuri bukan password korban, melainkan token autentikasi. Microsoft menjelaskan bahwa device-code phishing memisahkan sesi yang meminta autentikasi dari perangkat tempat korban menyelesaikan proses login.
AI Membantu Setelah Akun Berhasil Dibobol
Ancaman EvilTokens tidak berhenti setelah pelaku mendapatkan akses.
Microsoft menemukan bahwa platform tersebut menyediakan kemampuan AI yang dapat membantu pelaku menganalisis isi inbox korban untuk menemukan target bernilai tinggi.
AI dapat digunakan untuk membaca aktivitas mailbox dan membantu membuat pesan phishing berikutnya berdasarkan informasi yang tersedia di inbox korban. Sistem tersebut juga dapat membantu melakukan reconnaissance menggunakan Microsoft Graph untuk memahami struktur organisasi dan permission yang tersedia.
Dengan kata lain, satu akun yang berhasil dikompromikan dapat menjadi pintu masuk untuk serangan berikutnya.
Pelaku dapat mempelajari siapa yang memiliki posisi penting, menemukan percakapan tertentu, dan menggunakan konteks dari komunikasi internal untuk membuat serangan lanjutan terlihat lebih meyakinkan.
Microsoft Akhirnya Mengganggu Infrastruktur EvilTokens
Microsoft mengatakan Digital Crimes Unit bersama berbagai mitra melakukan tindakan terkoordinasi untuk mengganggu infrastruktur yang digunakan EvilTokens.
Namun, keberadaan platform seperti EvilTokens menunjukkan perubahan penting dalam ekosistem cybercrime.
Pelaku tidak lagi selalu membutuhkan kemampuan teknis tinggi untuk menjalankan kampanye phishing dalam skala besar. Infrastruktur yang sudah tersedia, otomatisasi, dan AI dapat mengurangi jumlah pekerjaan teknis yang diperlukan.
Microsoft juga menemukan bahwa EvilTokens menggunakan pipeline pengiriman bertahap untuk menghindari deteksi. Dalam salah satu kampanye yang diamati pada April 2026, pelaku menggunakan automation platform untuk membuat ribuan polling node yang berumur pendek dan digunakan dalam berbagai tahap serangan.
Apa yang Harus Diwaspadai Pengguna?
Kasus EvilTokens memperlihatkan bahwa memiliki MFA saja tidak selalu berarti akun sepenuhnya aman.
Pengguna tetap perlu berhati-hati ketika menerima instruksi login atau kode autentikasi yang tidak mereka mulai sendiri.
Beberapa hal yang perlu diperhatikan:
- Jangan memasukkan device code jika tidak sedang melakukan proses login.
- Jangan mengikuti link login dari email mencurigakan.
- Periksa konteks setiap permintaan autentikasi.
- Gunakan password unik dan pengelola password.
- Organisasi dapat mempertimbangkan pembatasan device-code authentication jika tidak dibutuhkan.
Microsoft sendiri merekomendasikan organisasi untuk memblokir device-code flow jika memungkinkan, dengan pengecualian yang dibatasi untuk perangkat yang memang membutuhkannya.
EvilTokens akhirnya menunjukkan bahwa ancaman phishing semakin terotomatisasi. AI bukan hanya digunakan untuk membuat email yang lebih meyakinkan, tetapi juga dapat membantu pelaku memahami korban setelah akses berhasil diperoleh.
Sumber
- Unmasking EvilTokens: Getting to the root of device code phishingMicrosoft Security
- Microsoft disrupts AI-powered cybercrime serviceAxios
- Microsoft Takes Down EvilTokens Device-Code Phishing Service Tied to 12,000 Inbox CompromisesThe Hacker News
Next Level merangkum dan menambahkan konteks dari laporan sumber di atas. Opini ditandai jelas sebagai Next Level Take.

Diskusi(0)
Belum ada komentar. Mulai obrolannya!