In 30 seconds
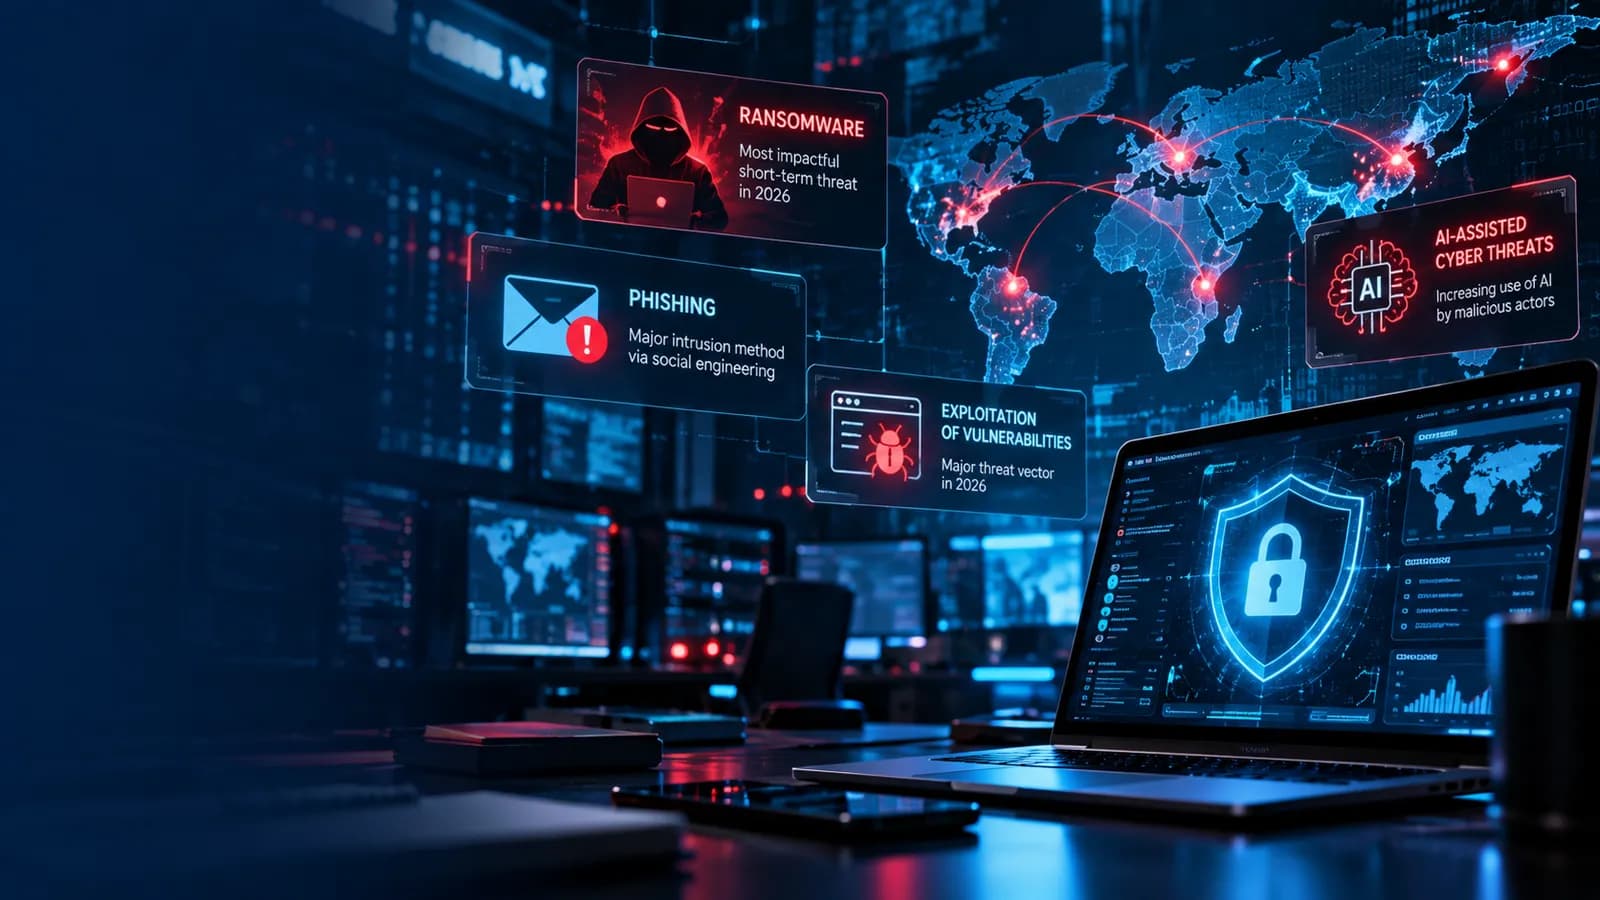
- Ransomware masih menjadi ancaman dengan dampak jangka pendek paling besar menurut ENISA.
- Phishing dan social engineering tetap menjadi metode penting untuk mendapatkan akses awal.
- Eksploitasi kerentanan software menjadi salah satu jalur utama yang digunakan penyerang.
- Pelaku ancaman semakin memanfaatkan AI untuk mendukung aktivitas siber berbahaya.
- Ketergantungan antar sistem dan layanan digital memperluas attack surface dan dapat memperbesar dampak sebuah insiden.
Ancaman keamanan siber terus mengalami perubahan seiring dengan semakin luasnya penggunaan teknologi digital. Perusahaan, lembaga pemerintah, institusi pendidikan, hingga pengguna individu kini bergantung pada berbagai layanan online untuk menjalankan aktivitas sehari-hari. Kondisi tersebut membuat keamanan siber tidak lagi hanya berkaitan dengan perlindungan komputer atau jaringan, tetapi juga menyangkut perlindungan data, layanan digital, dan infrastruktur yang saling terhubung.
Perkembangan terbaru terlihat dalam ENISA Threat Landscape 2026, laporan tahunan European Union Agency for Cybersecurity yang menganalisis berbagai insiden dan aktivitas ancaman siber yang terjadi sepanjang 2025. Laporan tersebut diterbitkan pada 22 September 2026 dan menunjukkan bahwa lanskap ancaman siber masih dipengaruhi oleh kombinasi ransomware, serangan berbasis sosial, eksploitasi kerentanan, DDoS, serta aktivitas yang berkaitan dengan perkembangan geopolitik.
Salah satu temuan utama laporan tersebut adalah ransomware masih menjadi jenis insiden yang memiliki dampak jangka pendek paling besar. Dalam serangan ransomware, pelaku biasanya berusaha mengganggu akses terhadap data atau sistem korban dan kemudian melakukan pemerasan. ENISA mencatat bahwa operasi ransomware terus mengganggu organisasi melalui kombinasi enkripsi data, pencurian informasi, dan pemerasan.
Selain ransomware, phishing dan social engineering tetap menjadi bagian penting dari aktivitas serangan siber. Teknik tersebut memanfaatkan kepercayaan atau kelengahan pengguna untuk memperoleh akses, kredensial, atau informasi tertentu. ENISA mencatat bahwa phishing terus menjadi taktik yang umum digunakan dan semakin didukung oleh ekosistem phishing kit serta layanan Phishing-as-a-Service.
Perkembangan lain yang menjadi perhatian adalah eksploitasi kerentanan software. Berdasarkan laporan ENISA, pada insiden akses tanpa izin yang berhasil diidentifikasi jalur masuknya, sekitar 60 persen memanfaatkan sebuah kerentanan. Data tersebut menunjukkan pentingnya pembaruan software dan pengelolaan kerentanan, terutama bagi organisasi yang mengoperasikan banyak sistem yang saling terhubung.
Pada saat yang sama, kecerdasan buatan mulai memainkan peran ganda dalam keamanan siber. AI dapat digunakan oleh organisasi untuk mendeteksi ancaman, menganalisis data, dan membantu respons terhadap insiden. Namun, ENISA juga mengamati bahwa kelompok ancaman semakin tertarik menggunakan AI untuk mendukung aktivitas mereka. Teknologi tersebut dapat membantu menghasilkan konten, melakukan penerjemahan, serta memperluas skala berbagai aktivitas berbahaya.
Penggunaan AI juga membuat serangan berbasis manipulasi informasi menjadi lebih mudah dilakukan dalam skala besar. ENISA mencatat adanya penggunaan audio dan video sintetis serta teks yang dibuat menggunakan AI dalam aktivitas Foreign Information Manipulation and Interference atau FIMI. Kemampuan AI dalam menghasilkan konten secara cepat dapat meningkatkan jangkauan aktivitas tersebut.
Selain teknik serangan individual, hubungan antara berbagai sistem digital juga menjadi perhatian. Semakin banyak organisasi bergantung pada vendor, layanan cloud, software pihak ketiga, dan infrastruktur digital lainnya, semakin banyak pula titik yang berpotensi menjadi jalur serangan. ENISA menyebut ketergantungan digital dapat memperluas attack surface dan memperbesar dampak ketika terjadi insiden.
Kondisi tersebut membuat keamanan siber membutuhkan pendekatan yang lebih menyeluruh. Mengandalkan antivirus atau firewall saja tidak cukup untuk menghadapi seluruh jenis ancaman. Organisasi perlu memperhatikan pembaruan sistem, pengelolaan identitas dan akses, pencadangan data, pemantauan jaringan, pelatihan keamanan bagi pengguna, serta prosedur respons ketika terjadi insiden.
Bagi pengguna biasa, ancaman yang paling sering ditemui justru dapat berasal dari aktivitas sederhana seperti pesan phishing, tautan mencurigakan, aplikasi palsu, pencurian password, atau penggunaan kembali password yang sama di banyak layanan. Karena itu, kebiasaan dasar seperti menggunakan password unik, autentikasi multifaktor, memperbarui perangkat lunak, dan memeriksa alamat situs sebelum memasukkan informasi sensitif tetap menjadi bagian penting dari keamanan digital.
Perkembangan AI membuat situasi semakin menarik karena teknologi yang sama dapat digunakan untuk tujuan defensif maupun ofensif. Organisasi dapat menggunakan AI untuk membantu menemukan pola serangan dan mempercepat analisis, sementara pelaku ancaman juga dapat memanfaatkannya untuk meningkatkan skala dan efisiensi operasi mereka.
Dengan semakin banyaknya perangkat, aplikasi, layanan cloud, dan sistem AI yang terhubung ke internet, permukaan serangan juga ikut berkembang. Laporan ENISA menunjukkan bahwa tantangan keamanan siber ke depan bukan hanya mengenai satu jenis malware atau satu kelompok hacker, tetapi mengenai bagaimana organisasi dan masyarakat menghadapi ekosistem digital yang semakin kompleks.
Sources
- ENISA Threat Landscape 2026European Union Agency for Cybersecurity (ENISA)
- Exploring the evolution of the cyber threat landscape: How dependencies weaken our digital resilienceEuropean Union Agency for Cybersecurity (ENISA)
- Keamanan Siber Jaminan Pelindungan Data dan Layanan PublikKementerian Komunikasi dan Digital Republik Indonesia
Next Level summarises and adds context to reporting from the sources above. Opinion is clearly marked as the Next Level Take.
Discussion(0)
No comments yet. Start the conversation!