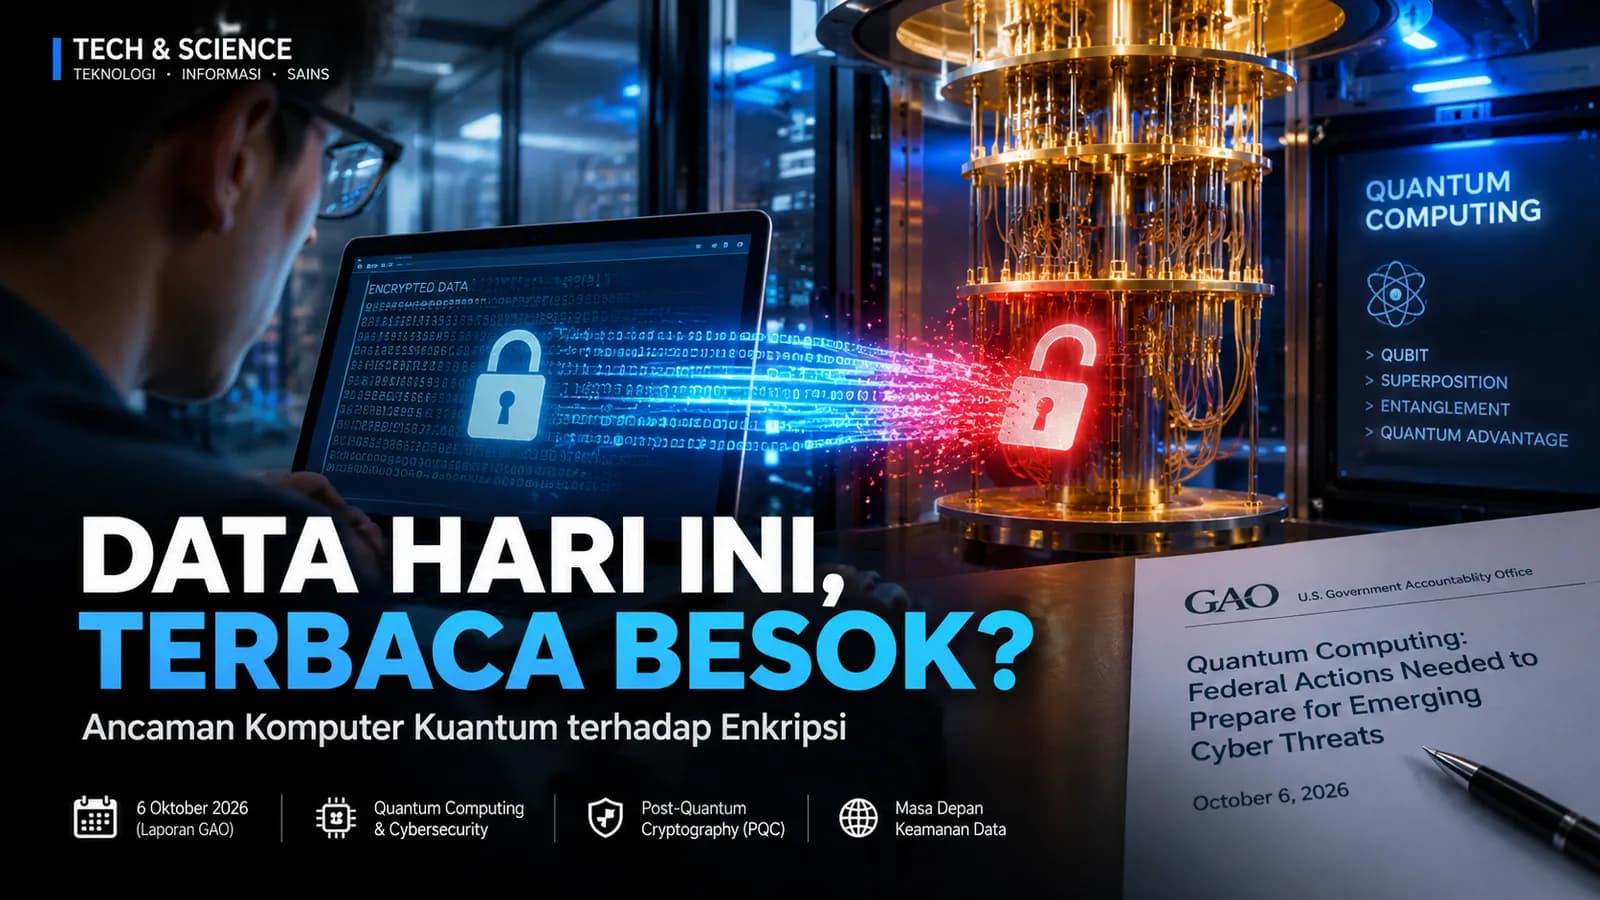
Dalam 30 detik
- Komputer kuantum belum bisa membobol enkripsi modern saat ini.
- Komputer kuantum yang cukup kuat berpotensi mengancam sebagian sistem kriptografi di masa depan.
- “Harvest now, decrypt later” memungkinkan data terenkripsi dicuri sekarang untuk dibuka di masa depan.
- Post-Quantum Cryptography (PQC) sedang dikembangkan dan distandardisasi untuk menghadapi ancaman tersebut.
- GAO menyebut sebagian pakar memperkirakan komputer kuantum yang relevan secara kriptografis dapat muncul pada 2030-an, tetapi waktunya masih sangat tidak pasti.
Bayangkan seseorang mencuri data terenkripsi milik sebuah perusahaan hari ini. Data tersebut tidak bisa dibaca sekarang karena terlindungi enkripsi. Namun si pencuri tidak menghapusnya. Ia menyimpannya selama bertahun-tahun dan menunggu sampai teknologi komputer berkembang cukup jauh untuk membongkar enkripsi tersebut. Skenario inilah yang dikenal sebagai “harvest now, decrypt later”.
Dan menurut laporan terbaru U.S. Government Accountability Office (GAO) yang dipublikasikan pada 6 Oktober 2026, ancaman tersebut perlu dipersiapkan sejak sekarang.
Komputer kuantum bekerja dengan prinsip berbeda dari komputer konvensional. Dengan menggunakan qubit, komputer kuantum secara teori dapat menyelesaikan jenis perhitungan tertentu jauh lebih cepat daripada komputer biasa.
Saat ini komputer kuantum belum mampu membobol sistem enkripsi modern yang digunakan secara luas.
Masalahnya adalah perkembangan teknologi tersebut terus berjalan.
GAO menyebut sebagian besar pakar industri memperkirakan komputer kuantum yang cukup kuat untuk mengancam kriptografi tertentu—disebut cryptographically relevant quantum computer (CRQC)—bisa saja muncul pada dekade 2030-an, meskipun perkiraannya masih sangat bervariasi.
Artinya, ini bukan berarti enkripsi akan jebol besok. Tetapi sistem yang membutuhkan waktu bertahun-tahun untuk diperbarui harus mulai bersiap sekarang.
Inilah bagian yang paling menarik. Menurut NIST, penyerang dapat mengambil data terenkripsi sekarang dan menyimpannya. Jika suatu hari komputer kuantum sudah cukup kuat, data tersebut dapat menjadi target untuk didekripsi.
Untuk menghadapi risiko tersebut, dunia teknologi mulai berpindah menuju Post-Quantum Cryptography (PQC).
PQC adalah algoritma kriptografi yang dirancang agar tetap aman menghadapi kemampuan komputer kuantum di masa depan. NIST mengatakan standar PQC yang telah difinalisasi sudah siap untuk mulai diterapkan. Bahkan NSA pada awal Oktober 2026 kembali menekankan pentingnya migrasi menuju kriptografi tahan-kuantum.
NSA menetapkan bahwa sistem keamanan nasional komersial baru harus mendukung algoritma tahan-kuantum mulai 2027, sementara sistem lama yang tidak mampu mendukungnya akan mulai dipensiunkan pada 2030.
Jadi perlombaan sebenarnya bukan hanya: “Siapa yang lebih dulu membuat komputer kuantum?”
Tetapi juga: “Siapa yang lebih dulu mengamankan data dari komputer kuantum?”
Topik ini juga sangat relevan untuk Indonesia. Perbankan, pemerintahan, layanan kesehatan, perusahaan teknologi, hingga berbagai layanan digital menyimpan data yang tidak semuanya hanya memiliki nilai selama beberapa bulan. Sebagian informasi bisa tetap sensitif selama bertahun-tahun atau bahkan puluhan tahun.
Karena itu, migrasi ke sistem kriptografi tahan-kuantum bukan sekadar persoalan teknologi masa depan, tetapi juga persoalan umur data dan keamanan jangka panjang.
Sumber
- Post-Quantum Cryptography: A Digital ArmorNSA/CSS
- Quantum Computing: Federal Actions Needed to Prepare for Emerging Cyber ThreatGAO
Next Level merangkum dan menambahkan konteks dari laporan sumber di atas. Opini ditandai jelas sebagai Next Level Take.


Diskusi(0)
Belum ada komentar. Mulai obrolannya!